

30/09/2026
NIS2 e formazione cybersecurity: ottobre 2026, cosa devono fare le aziende
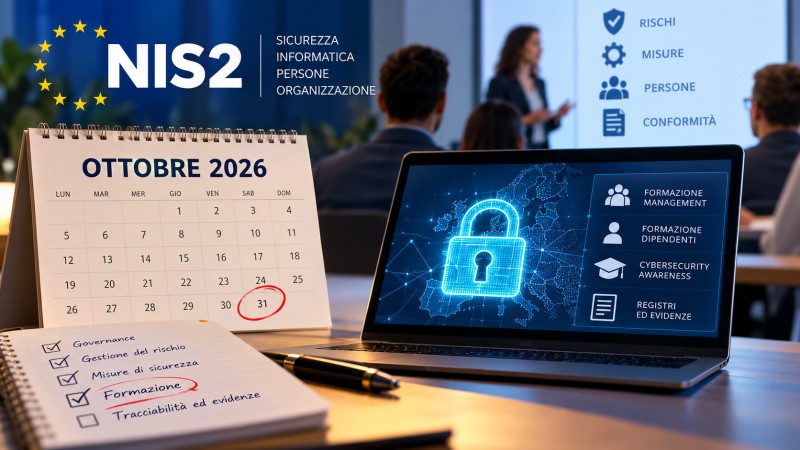
Per molte aziende italiane soggette alla disciplina NIS2, ottobre 2026 rappresenta un passaggio decisivo nel percorso di adeguamento alla nuova normativa sulla cybersicurezza.
Il D.Lgs. 4 settembre 2024, n. 138, che ha recepito in Italia la Direttiva europea NIS2, ha infatti introdotto un modello nel quale la sicurezza informatica non è più considerata esclusivamente una responsabilità dei reparti IT. Diventa una vera e propria questione di governance aziendale, gestione del rischio e cultura organizzativa.
Per i soggetti essenziali e importanti che hanno ricevuto nel 2025 la comunicazione di inserimento nell'elenco NIS, il regime transitorio ha previsto 18 mesi dalla ricezione della comunicazione per l'adempimento degli obblighi previsti dagli articoli 23, 24 e 29 del Decreto. Per numerose organizzazioni questo termine cade quindi nel corso di ottobre 2026.
NIS2: la cybersecurity non riguarda soltanto l'IT
Uno degli elementi più rilevanti della nuova disciplina è proprio il cambiamento di prospettiva.
Proteggere reti, sistemi e informazioni attraverso strumenti tecnologici rimane fondamentale, ma non è sufficiente. La NIS2 richiede un sistema più ampio nel quale entrano governance, analisi e gestione del rischio, gestione degli incidenti, continuità operativa, sicurezza della supply chain, gestione delle vulnerabilità, controllo degli accessi e formazione.
La conformità, quindi, non coincide semplicemente con l'esistenza di procedure o policy aziendali. Le misure devono essere concretamente implementate, applicate e verificabili.
Ed è proprio in questo quadro che assume particolare rilevanza la formazione sulla cybersecurity.
L'obbligo formativo previsto dalla NIS2
Il D.Lgs. 138/2024 attribuisce specifiche responsabilità agli organi di amministrazione e agli organi direttivi dei soggetti essenziali e importanti.
L'articolo 23 prevede il loro coinvolgimento nell'approvazione delle modalità di implementazione delle misure di gestione dei rischi per la sicurezza informatica e nella supervisione della loro attuazione. La norma introduce inoltre uno specifico profilo formativo: gli organi di amministrazione e direttivi sono chiamati ad acquisire conoscenze e competenze sufficienti per individuare i rischi e valutare le pratiche di gestione del rischio e il loro impatto sui servizi forniti dall'organizzazione.
Alla governance si affianca poi l'intera struttura aziendale. La normativa prevede infatti che venga promossa periodicamente la formazione in materia di sicurezza informatica anche nei confronti dei dipendenti.
La formazione, dunque, non dovrebbe essere considerata un intervento isolato né una semplice attività accessoria alla compliance: entra nel modello organizzativo con cui l'impresa governa il rischio cyber.
Perché formare il personale è una misura di cybersecurity
Un sistema informatico può essere protetto da tecnologie avanzate e continuare a essere vulnerabile se le persone che lo utilizzano non possiedono un livello adeguato di consapevolezza.
Phishing, social engineering, utilizzo scorretto delle credenziali, password deboli, condivisione impropria delle informazioni, gestione errata degli allegati, accessi non autorizzati e mancata segnalazione degli incidenti dimostrano quanto il fattore umano sia parte integrante della superficie di rischio di un'organizzazione.
Per questo il quadro NIS2 comprende, tra le misure di gestione del rischio, anche le pratiche di igiene informatica di base e la formazione in materia di sicurezza informatica.
La cultura della sicurezza deve quindi raggiungere progressivamente l'intera organizzazione: dal management alle funzioni amministrative, dal personale operativo alle persone che quotidianamente utilizzano dispositivi, account, applicazioni e dati aziendali.
Non basta formare: occorre poter dimostrare di averlo fatto
C'è poi un aspetto particolarmente importante per le aziende che stanno organizzando il proprio percorso di adeguamento: la tracciabilità.
Nel sistema NIS2 assume rilievo non soltanto ciò che l'organizzazione dichiara di fare, ma anche ciò che è in grado di dimostrare.
Per questo la formazione dovrebbe essere organizzata attraverso percorsi strutturati che consentano di documentare la partecipazione, monitorare le attività svolte e conservare le relative evidenze.
Registri formativi, attività completate e documentazione delle iniziative realizzate possono così inserirsi nel più ampio sistema di accountability dell'organizzazione e contribuire a dimostrare che la cybersecurity non è rimasta una policy sulla carta, ma è stata tradotta in comportamenti e processi aziendali effettivi.
Ottobre 2026: cosa dovrebbero verificare le aziende
Per le organizzazioni interessate dalla disciplina NIS2, questo è quindi il momento di verificare non soltanto l'implementazione delle misure tecniche, ma anche il livello di consapevolezza e preparazione delle persone.
È opportuno controllare la data della propria comunicazione di inserimento nell'elenco NIS, verificare gli obblighi applicabili alla propria organizzazione, valutare la formazione già effettuata dagli organi di amministrazione e direttivi e programmare percorsi periodici di sensibilizzazione e aggiornamento rivolti al personale.
La cybersecurity, nella logica della NIS2, non è infatti il risultato di un singolo adempimento: è un processo continuativo di gestione del rischio.
Formazione cybersecurity: i corsi Elearning Formazione
In questo scenario, Elearning Formazione mette a disposizione delle aziende percorsi formativi dedicati alla cybersecurity, alla sicurezza informatica e alla consapevolezza digitale, fruibili online attraverso piattaforma e-learning.
La formazione a distanza permette alle organizzazioni di coinvolgere il personale in modo flessibile, organizzare la formazione anche per gruppi numerosi e integrare l'apprendimento nel proprio percorso di rafforzamento della cultura della sicurezza.
I corsi possono rappresentare uno degli strumenti attraverso cui l'azienda sviluppa le competenze necessarie per riconoscere i principali rischi informatici, adottare comportamenti più sicuri e rendere le persone parte attiva della strategia di cybersecurity.
La NIS2 rende evidente un principio destinato a diventare sempre più importante: la sicurezza informatica non dipende soltanto dalla tecnologia. Dipende anche dalle competenze delle persone che la utilizzano.
Per le aziende soggette agli obblighi NIS2, ottobre 2026 non dovrebbe quindi essere considerato semplicemente come una scadenza, ma come il momento in cui verificare che misure tecniche, organizzazione e formazione stiano effettivamente funzionando come un unico sistema.
Elearning Formazione supporta imprese e organizzazioni nella costruzione di percorsi formativi dedicati alla cybersecurity, anche attraverso soluzioni rivolte a gruppi aziendali e progetti formativi personalizzati.


